Hoe vaak moet u werknemers trainen in cyberbeveiligingsbewustzijn?

BEVEILIGING Hoe vaak moet u werknemers trainen in cyberbeveiligingsbewustzijn? Leestijd ca. 5 min · ITR Automatisering Je hebt je jaarlijkse phishing-training afgerond. Dit omvat het leren van medewerkers hoe ze phishing-e-mails kunnen herkennen. Je voelt je er goed bij. Dat is tot ongeveer 5-6 maanden later. Uw bedrijf lijdt aan een kostbare ransomware-infectie als gevolg van een klik op een phishing-link. Je vraagt je af waarom het lijkt alsof je elk jaar met dezelfde informatie moet trainen. Maar je hebt nog steeds last van beveiligingsincidenten. Het probleem is dat u uw medewerkers niet vaak genoeg opleidt. Mensen kunnen hun gedrag niet veranderen als training niet wordt versterkt. Ze kunnen ook gemakkelijk vergeten wat ze hebben geleerd nadat er enkele maanden zijn verstreken. Dus, hoe vaak is vaak genoeg om het cyberbeveiligingsbewustzijn van uw team te verbeteren? Het blijkt dat elke vier maanden trainen de 'sweet spot' is. Dit is wanneer u meer consistente resultaten ziet in uw IT-beveiliging. Waarom wordt elke vier maanden een cyberbeveiligingsbewustzijnstraining aanbevolen? Dus, waar komt deze aanbeveling van vier maanden vandaan? Er is onlangs een onderzoek gepresenteerd op de USENIX SOUPS-beveiligingsconferentie. Er werd gekeken naar het vermogen van gebruikers om phishing-e-mails te detecteren versus de trainingsfrequentie. Er werd gekeken naar trainingen over phishing-bewustzijn en IT-beveiliging. Medewerkers hebben in verschillende tijdsintervallen phishing-identificatietests uitgevoerd: • 4 maanden• 6 maanden• 8 maanden• 10 maanden• 12 maanden Uit de studie bleek dat vier maanden na hun training de scores goed waren. Medewerkers waren nog steeds in staat om phishing-e-mails nauwkeurig te identificeren en te vermijden. Maar na 6 maanden begonnen hun scores slechter te worden. De scores bleven dalen naarmate er meer maanden verstreken na [...]
Door |2026-07-22T22:10:51+02:00juli 13th, 2022|Beveiliging|0 Reacties

Thuisbeveiliging: waarom zou je moeten zetten? IoT-apparaten op een wifi-gastnetwerk

BEVEILIGING Thuisbeveiliging: waarom zou je moeten zetten? IoT-apparaten op een wifi-gastnetwerk Leestijd ca. 5 min · ITR Automatisering Het aantal apparaten met internetverbinding in huizen groeit. Het is de afgelopen tien jaar exponentieel toegenomen. Een gemiddeld huis heeft nu 10,37 apparaten die met internet zijn verbonden. Iets meer dan de helft daarvan zijn pc's en mobiele apparaten en de rest zijn IoT-apparaten. IoT staat voor Internet of Things. Het betekent elk ander type "slim apparaat" dat online verbinding maakt. IoT-apparaten in een huis kunnen alles zijn, van je streamingstick tot je slimme koelkast. Slimme babyfoons en Alexa-spraakassistenten zijn ook IoT. Er is ook een andere verandering die de afgelopen jaren heeft plaatsgevonden. Het is de toename van werken op afstand en hybride werk. De pandemie veroorzaakte een grote verschuiving in waar we werken, waardoor het standaard kantoorparadigma op zijn kop werd gezet. Nu is werken op afstand de norm geworden voor veel bedrijven over de hele wereld. Dit heeft geleid tot meer toezicht op de beveiliging van al die IoT-apparaten. Ze delen nu een wifi-netwerk met zakelijke gegevens en apparaten. Hier zijn twee alarmerende statistieken die het probleem met IoT-beveiliging illustreren: • Tijdens de eerste zes maanden van 2021 was het aantal IoT-cyberaanvallen met 135% gestegen ten opzichte van het voorgaande jaar. • Geschat wordt dat bij meer dan 25% van de cyberaanvallen op bedrijven IoT-apparaten betrokken zijn Hackers gebruiken IoT-apparaten om bij computers en smartphones te komen Slimme apparaten vormen een risico voor elk ander apparaat in een netwerk. Ze zijn doorgaans gemakkelijker te doorbreken. Hackers zullen ze dus gebruiken als toegangspoort tot meer gevoelige apparaten. Een crimineel kan zich niets aantrekken van het [...]

Door |2026-07-22T22:10:51+02:00juli 13th, 2022|Beveiliging|0 Reacties

Hoe de SLAM-methode gebruiken Kan phishing-detectie verbeteren

BEVEILIGING Hoe de SLAM-methode gebruiken Kan phishing-detectie verbeteren Leestijd ca. 5 min · ITR Automatisering Er is een reden waarom phishing meestal bovenaan de lijst staat voor security awareness trainingen. De afgelopen tien jaar is het de belangrijkste aflevermethode geweest voor alle soorten aanvallen. Ransomware, diefstal van inloggegevens, database-inbreuken en meer starten via een phishing-e-mail. Waarom is phishing zo lang zo'n grote bedreiging gebleven? Omdat het blijft werken. Oplichters evolueren hun methoden naarmate de technologie vordert. Ze gebruiken op AI gebaseerde tactieken om bijvoorbeeld gerichte phishing efficiënter te maken. Als phishing niet zou blijven werken, zouden oplichters overgaan op een ander type aanval. Maar dat is niet het geval geweest. Mensen worden nog steeds voor de gek gehouden. Ze openen kwaadaardige bestandsbijlagen, klikken op gevaarlijke links en onthullen wachtwoorden. In mei 2021 namen de phishing-aanvallen toe met 281%. In juni stegen ze nog eens 284% hoger. Studies tonen aan dat al zes maanden na de training de detectievaardigheden voor phishing afnemen. Werknemers beginnen te vergeten wat ze hebben geleerd, en cybersecurity lijdt daaronder. Wilt u werknemers een "haak" geven die ze kunnen gebruiken voor geheugenbehoud? Introduceer de SLAM-methode voor phishing-identificatie Wat is de SLAM-methode voor phishing-identificatie? Een van de geheugensteuntjes waarvan bekend is dat ze mensen helpen informatie te onthouden, is het gebruik van een acroniem. SLAM is een acroniem voor vier belangrijke onderdelen van een e-mailbericht die moeten worden gecontroleerd voordat ze worden vertrouwd. Dit zijn: S = Afzender L = Links A = Bijlagen M = Berichttekst Door mensen de term 'SLAM' te geven om te gebruiken, kunnen ze verdachte e-mail sneller controleren. Met dit apparaat kunnen ze voorkomen dat ze iets belangrijks missen. [...]

Door |2026-07-22T22:10:52+02:00juli 13th, 2022|Beveiliging|0 Reacties

5 spannende manieren Microsoft 365 Kan het hybride kantoor inschakelen

PRODUCTIVITEIT 5 spannende manieren Microsoft 365 Kan het hybride kantoor inschakelen Leestijd ca. 5 min · ITR Automatisering 'Hybride kantoor' is het nieuwe modewoord dat je in zakelijke discussies zult horen. Het is de mix van medewerkers die zowel op kantoor werken als thuiswerken. Dit is meer dan een modewoord geworden en is nu de realiteit voor veel bedrijven. Er is een enquête gehouden onder werknemers met een baan die op afstand mogelijk is. Uit het onderzoek bleek dat vanaf februari 2022 42% van hen een hybride schema had. En 39% werkte fulltime vanuit huis. De wereldwijde pandemie bracht deze hybride kantoortransitie teweeg. Het dwong bedrijven om te werken met teams die niet meer veilig naar kantoor konden komen. Gedurende deze tijd hebben werkgevers en werknemers de voordelen van hybride werken uit de eerste hand ervaren. Deze voordelen van teams op afstand omvatten kostenbesparingen voor zowel werknemers als werkgevers. Het stelde het bedrijf ook in staat flexibeler te opereren. Het verbeterde moreel van de arbeiders was een ander voordeel. Eén feit verraste veel werkgevers die vreesden dat werken op afstand de productiviteit zou verminderen. Het nam in veel omstandigheden zelfs toe. 63% van de snelgroeiende bedrijven gebruikt een hybride werkaanpak "productiviteit overal". Om hybride teams productief te laten zijn, moeten ze verbonden blijven. Waar ze ook werken, de juiste technologische tools moeten hen in staat stellen. Een van de leiders in deze ruimte is Microsoft geweest. Het bedrijf is van plan dit jaar verschillende opwindende updates toe te voegen. Deze zullen bedrijven meer tools bieden om hun hybride teams mogelijk te maken. Hier zijn enkele manieren waarop u Microsoft 365 kunt gebruiken om een ​​productief hybride [...]

Door |2026-07-22T22:10:53+02:00juli 13th, 2022|Productiviteit|0 Reacties

Haal meer tijd voor een losgekoppelde laptop met deze batterijbesparende hacks

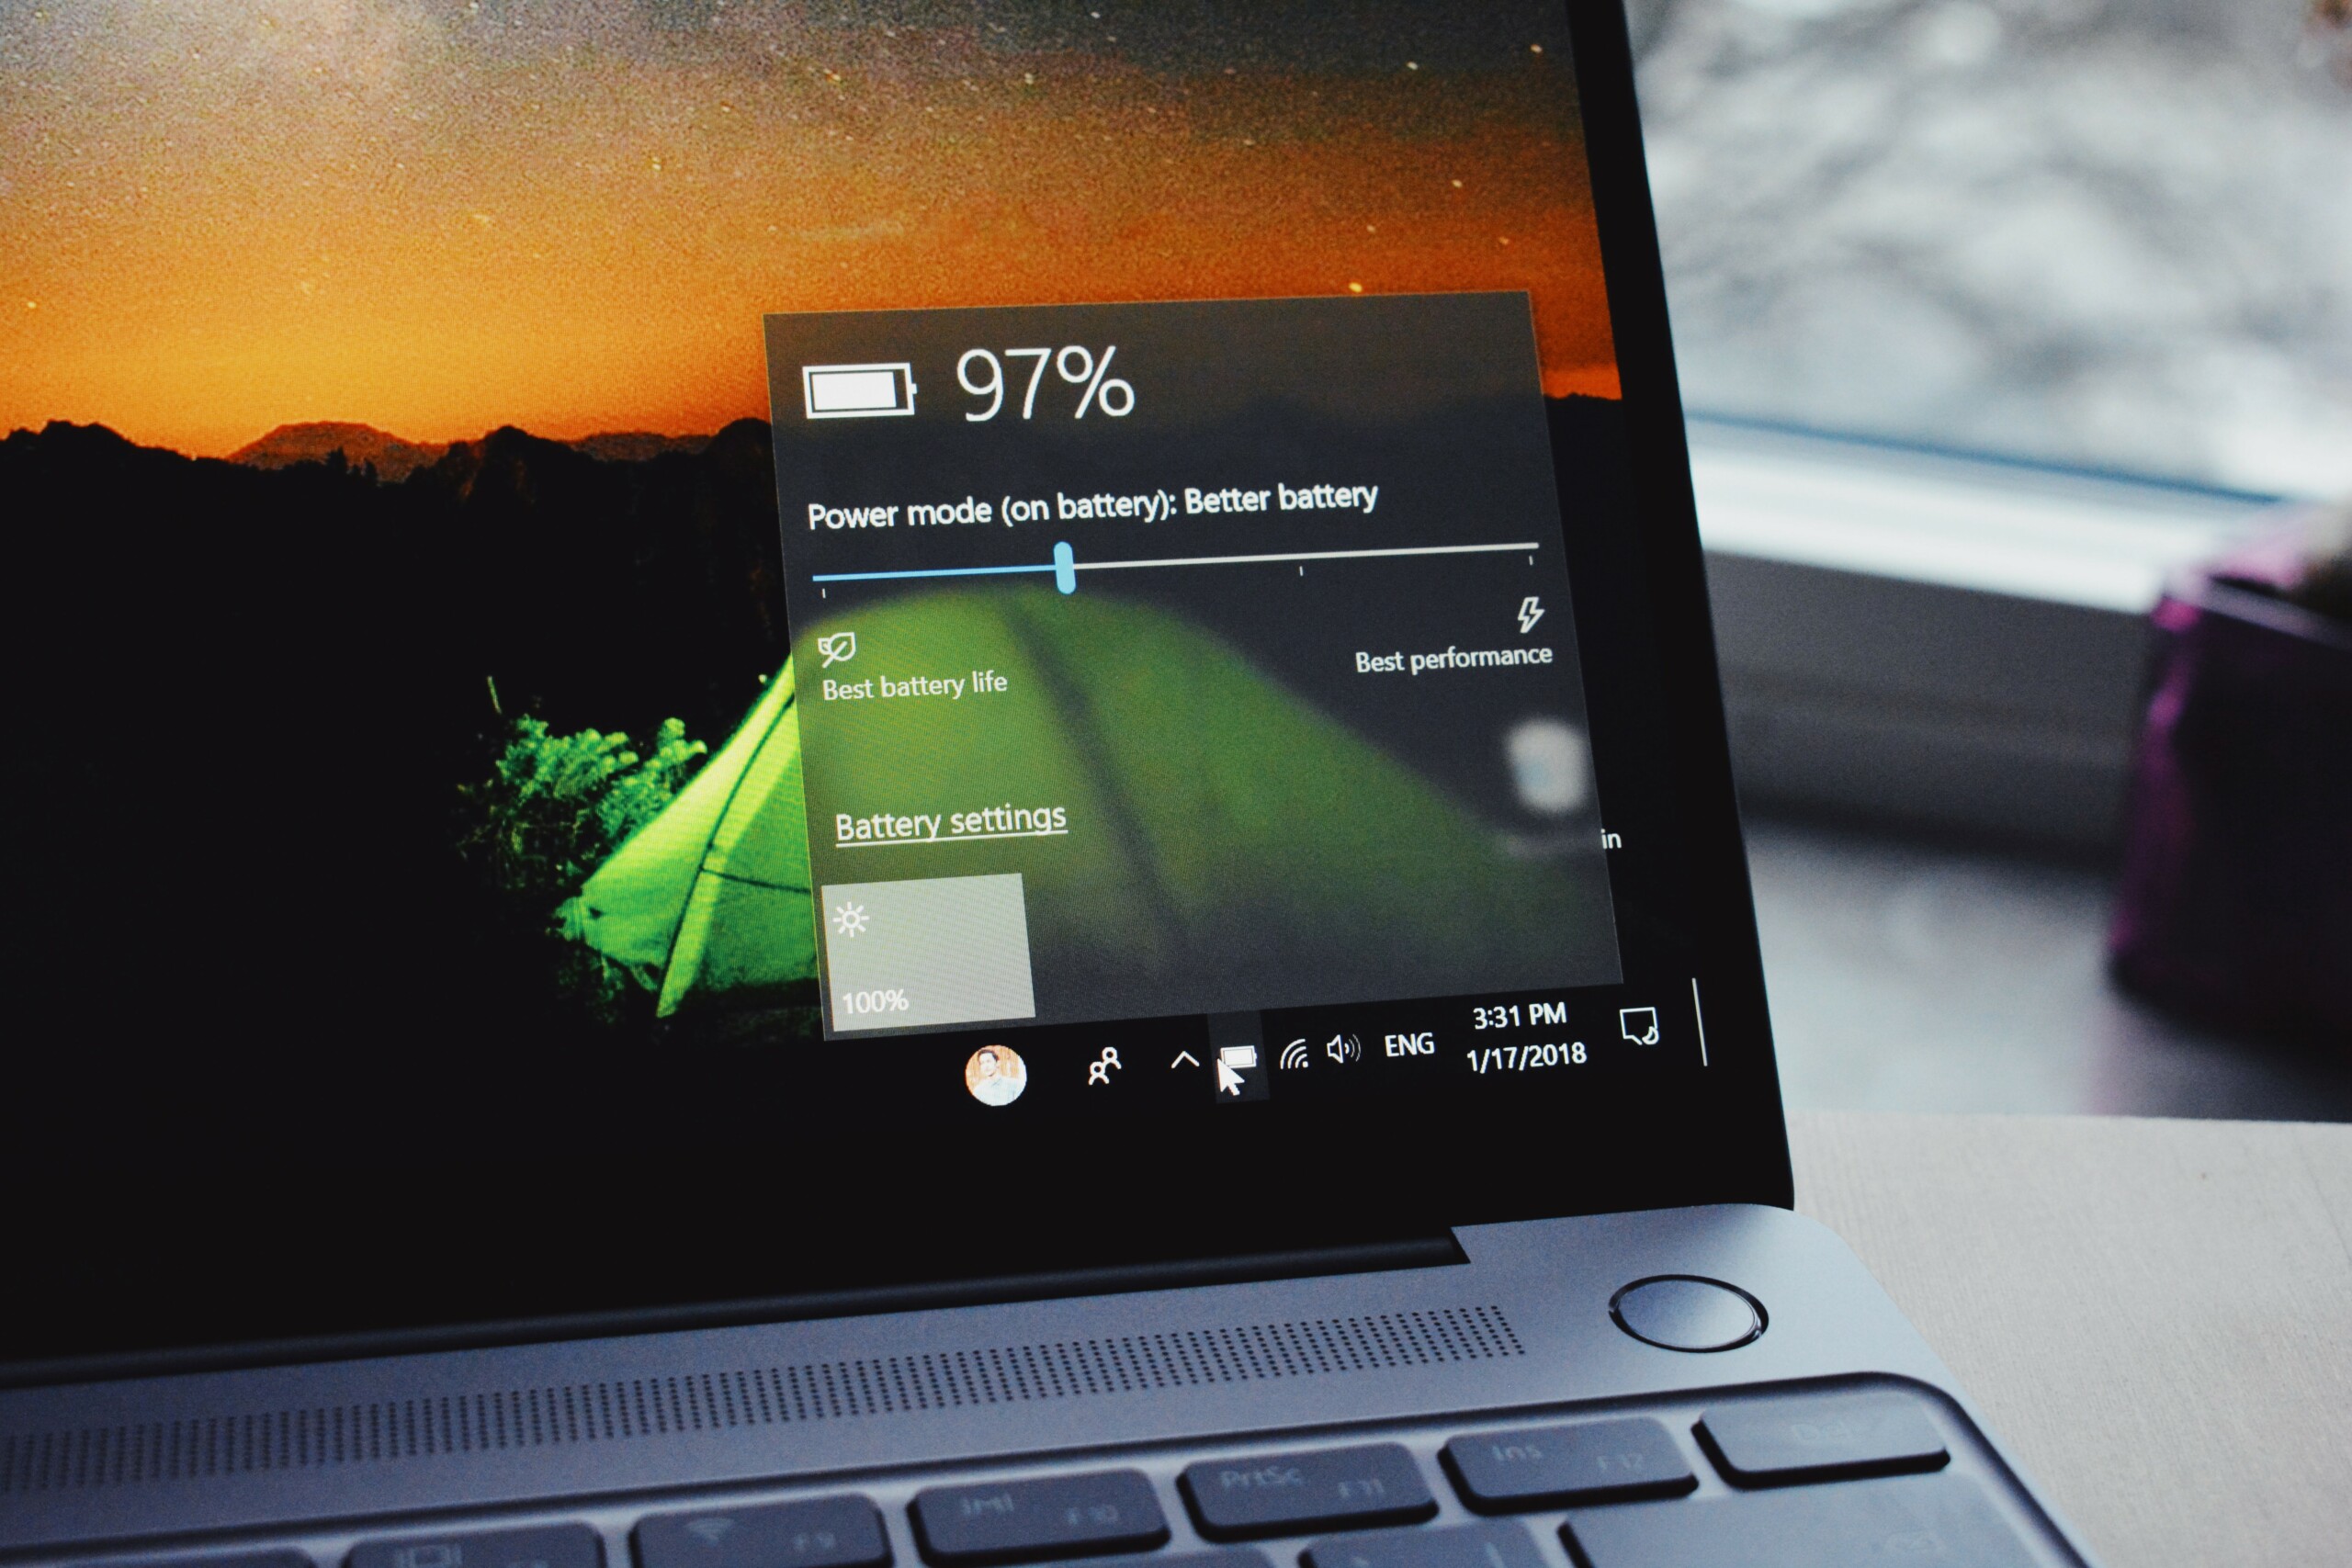
PRODUCTIVITEIT Haal meer tijd voor een losgekoppelde laptop met deze batterijbesparende hacks Leestijd ca. 5 min · ITR Automatisering Een van de grote voordelen van een laptop is dat je hem overal kunt gebruiken. Je hoeft hem niet altijd aangesloten te hebben omdat hij een interne batterij heeft. Uw laptop kan beginnen met een batterijlevensduur van enkele uren wanneer u hem voor het eerst koopt. Maar de levensduur kan korter worden naarmate de tijd verstrijkt en de gezondheid van de batterij krijgt een deuk. Soms kan dit te wijten zijn aan een gebrek aan pc-onderhoud. Andere keren is dit te wijten aan de omgevingen waaraan de laptop is onderworpen (zoals een hete auto). Het kan frustrerend zijn om de batterijcapaciteit van uw laptop te zien krimpen. Maar er zijn verschillende dingen die u kunt doen om de tijd te verlengen die u kunt gebruiken zonder dat u de stekker in het stopcontact hoeft te steken Verlaag de helderheid van het scherm Hoe helderder uw scherm is, hoe meer batterijvermogen het verbruikt. Heb je ooit de geautomatiseerde modus voor een bijna lege batterij op een laptop geraakt? Dan weet je dat je direct een verschil in helderheid merkt. Dit komt omdat die instelling de helderheid verlaagt. Het is een van de manieren om het batterijverbruik te verminderen. U kunt de helderheid van uw scherm verlagen in uw weergave-instellingen. U kunt ook de helderheidstoetsen gebruiken die zich meestal in de bovenste rij toetsen op een laptoptoetsenbord bevinden. Verminder het gebruik van de pc-batterij in de aan/uit/slaap-instellingen Hier is een manier om de tijd te verlengen dat u uw niet-aangesloten laptop zonder stroombron kunt gebruiken. Pas enkele van [...]

Door |2026-07-22T22:10:53+02:00juli 13th, 2022|Productiviteit|0 Reacties
Ga naar de bovenkant